Bayangkan kamu baru saja membuat website WordPress.
Daftar Isi
ToggleWebsite sudah bagus, mulai ramai, dan kamu ingin menambahkan fitur premium. Kamu menemukan sebuah plugin yang harga resminya ratusan ribu rupiah, tetapi di Google ada website yang menawarkan “Download Gratis”.
Atau kamu menemukan marketplace yang menjual plugin premium dengan harga cuma Rp10 ribu, Rp20 ribu, atau Rp30 ribu.
“Lumayan, daripada bayar mahal.”
Kamu download, upload ke WordPress, lalu semuanya terlihat normal.
Tidak ada error. Website tetap bisa dibuka.
Tapi justru di sinilah masalahnya bisa dimulai.
Apa Itu Plugin Bajakan?
Plugin bajakan adalah plugin yang diperoleh atau didistribusikan tanpa hak atau lisensi yang semestinya.
Biasanya, plugin premium yang seharusnya dibeli dari developer atau distributor resmi kemudian disalin dan disebarkan kembali oleh pihak lain tanpa izin.
Yang lebih mengkhawatirkan, kamu tidak selalu tahu apakah file yang kamu download masih sama dengan file asli dari developer.
Bisa saja file tersebut sudah dimodifikasi.
Dan salah satu istilah yang sering kamu temui dalam kasus seperti ini adalah “nulled plugin.”
Apa Itu Nulled Plugin?
Nulled plugin biasanya adalah plugin premium yang sudah dimodifikasi oleh pihak ketiga untuk menghilangkan atau melewati sistem lisensi dan aktivasi yang dibuat oleh developer.
Misalnya sebuah plugin membutuhkan license key untuk mendapatkan akses premium dan update resmi.
Kemudian seseorang mengambil plugin tersebut, memodifikasinya agar pemeriksaan lisensinya dilewati, lalu menyebarkan file tersebut sebagai:
“Premium Plugin Gratis”
atau
“Plugin Pro Full Version”
Inilah yang sering disebut sebagai nulled plugin.
Masalahnya bukan hanya soal apakah kamu mendapatkan plugin tersebut secara gratis atau murah.
Masalah yang jauh lebih serius adalah:
Kamu tidak tahu apa saja yang sudah diubah di dalam file tersebut.
“Kalau Saya Download Gratis dari Google, Berarti Bajakan?”
Belum tentu semua file gratis dari internet adalah bajakan.
Tetapi kamu harus berhati-hati.
Google hanyalah mesin pencari. Google menampilkan halaman dari berbagai website, bukan berarti semua file yang ditemukan melalui Google merupakan file resmi atau aman.
Misalnya kamu mencari:
“Plugin WordPress Premium Gratis”
Kemudian menemukan sebuah website yang menyediakan plugin premium yang sebenarnya harus dibayar.
Kalau file tersebut merupakan salinan produk premium yang didistribusikan tanpa hak, maka kamu berhadapan dengan plugin bajakan.
Jadi jangan menggunakan logika:
“Saya menemukan di Google, berarti aman.”
Tidak seperti itu.
Yang perlu kamu periksa adalah siapa yang menyediakan file tersebut dan apakah sumber tersebut memang resmi atau memiliki hak untuk mendistribusikannya.
“Kalau Saya Beli Plugin di Marketplace Cuma Rp20 Ribu?”
Ini juga perlu diperhatikan.
Misalnya harga resmi sebuah plugin adalah:
Rp800.000
Kemudian kamu menemukan orang menjual plugin yang sama dengan harga:
Rp20.000
Tentu saja kita tidak bisa mengatakan bahwa setiap plugin murah pasti bajakan.
Bisa saja ada reseller resmi, promo, model lisensi tertentu, atau mekanisme distribusi yang memang sah.
Tetapi kalau penjual hanya memberikan file plugin premium tanpa kejelasan mengenai lisensi, sumber file, hak distribusi, dan update resminya, maka kamu perlu waspada.
Jangan hanya melihat:
“Wah, murah banget!”
Tetapi tanyakan:
“Saya sebenarnya mendapatkan lisensi dari siapa?”
dan
“File ini benar-benar berasal dari sumber resmi atau tidak?”
Harga murah bukan otomatis berarti bajakan.
Namun harga yang sangat tidak masuk akal ditambah sumber yang tidak jelas adalah red flag.
Kenapa Plugin Bajakan Berbahaya?
Ini bagian yang paling penting.
Banyak orang berpikir:
“Yang penting plugin-nya bisa dipakai.”
Padahal plugin bajakan bisa saja bekerja normal ketika pertama kali diinstal.
Hari pertama website normal.
Seminggu kemudian masih normal.
Sebulan kemudian masih terlihat normal.
Sementara kode berbahaya yang ada di dalam plugin bisa saja bekerja diam-diam di belakang layar.
Inilah yang membuat plugin nulled menjadi berbahaya.
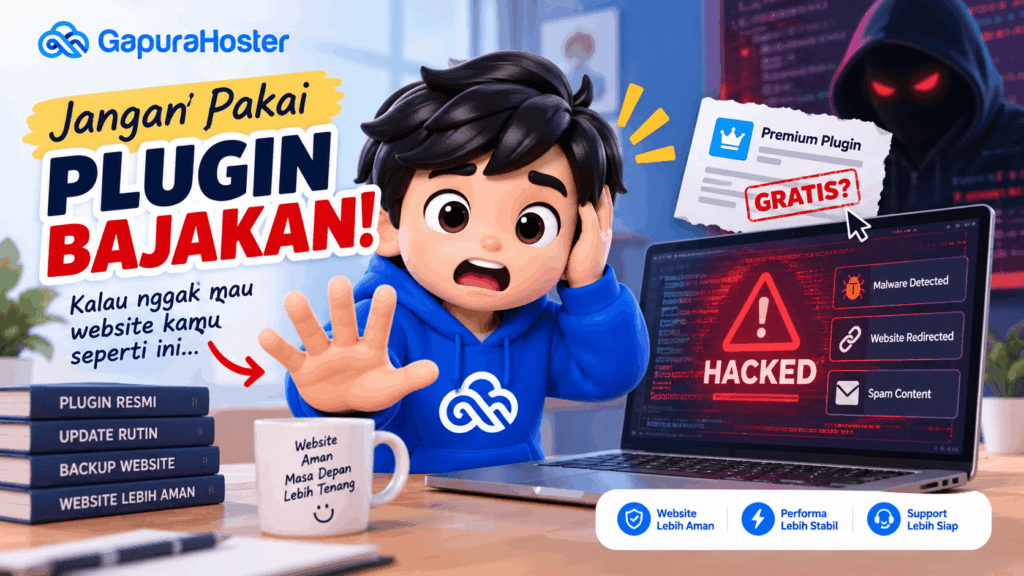
1. Website Bisa Disisipi Malware
Plugin yang sudah dimodifikasi oleh pihak ketiga bisa saja mengandung kode berbahaya.
Kamu mungkin mengira sedang memasang plugin untuk menambahkan fitur tertentu.
Padahal kamu juga bisa saja memasukkan kode yang tidak pernah ada di versi resmi plugin tersebut.
Dan kamu tidak selalu bisa melihatnya hanya dari tampilan website.
2. Bisa Ada Backdoor
Backdoor adalah mekanisme tersembunyi yang dapat memberikan akses kepada pihak yang tidak berwenang.
Bayangkan kamu memiliki rumah dengan pintu utama yang terkunci.
Kamu merasa rumah aman karena hanya kamu yang memiliki kunci.
Tapi ternyata ada seseorang yang diam-diam membuat pintu belakang.
Itulah gambaran sederhana dari backdoor.
Pada website, backdoor dapat digunakan untuk mempertahankan akses tidak sah atau melakukan tindakan tertentu tanpa sepengetahuan pemilik website.
3. Website Bisa Redirect Sendiri
Pernah membuka sebuah website lalu tiba-tiba diarahkan ke halaman yang tidak berhubungan?
Misalnya kamu ingin membuka:
websitekamu.com
tetapi malah diarahkan ke website lain.
Hal seperti ini dapat terjadi ketika website sudah disusupi kode berbahaya.
Dan yang lebih buruk, pemilik website kadang baru menyadarinya setelah mendapatkan laporan dari pengunjung.
4. Muncul Spam di Website
Website yang sebelumnya bersih bisa tiba-tiba memiliki:
- halaman aneh,
- link tidak dikenal,
- artikel spam,
- iklan mencurigakan,
- atau konten yang tidak pernah dibuat oleh pemiliknya.
Masalah seperti ini juga bisa berdampak pada reputasi website di mesin pencari.
5. Akun Administrator Bisa Terancam
Ini salah satu risiko yang paling serius.
Jika website berhasil disusupi, penyerang bisa mencoba mendapatkan akses lebih jauh, termasuk terhadap akun administrator.
Bayangkan kamu tiba-tiba tidak bisa masuk ke dashboard WordPress milikmu sendiri.
Atau kamu masih bisa login, tetapi ternyata ada akun administrator lain yang tidak pernah kamu buat.
Ini bukan lagi sekadar masalah plugin.
Website kamu sudah menjadi masalah keamanan.
6. File Website Bisa Dimodifikasi
Kode berbahaya juga dapat melakukan perubahan terhadap file website.
Akibatnya, meskipun plugin yang mencurigakan sudah dihapus, masalah belum tentu langsung selesai.
Pada kasus tertentu, kode berbahaya dapat meninggalkan akses atau modifikasi lain di website.
Karena itu, ketika sebuah website sudah terinfeksi, menghapus satu plugin saja belum tentu cukup.
“Tapi Website Saya Sampai Sekarang Aman-Aman Saja”
Itu bukan jaminan.
Salah satu kesalahan umum adalah menganggap:
“Kalau website masih bisa dibuka, berarti aman.”
Padahal keamanan website tidak bisa dinilai hanya dari apakah halaman depannya bisa dibuka.
Website bisa saja terlihat normal tetapi memiliki aktivitas mencurigakan di belakang layar.
Karena itu, tidak munculnya masalah bukan berarti tidak ada risiko.
Plugin Gratis Tidak Selalu Berarti Bajakan
Ini juga penting untuk diluruskan.
Ada banyak plugin WordPress yang memang gratis dan legal.
Misalnya plugin yang memang disediakan developer secara gratis melalui sumber resmi.
Jadi bukan berarti:
Plugin gratis = plugin bajakan.
Yang menjadi masalah adalah ketika kamu mendapatkan versi premium atau berbayar melalui sumber yang tidak memiliki hak untuk mendistribusikannya, terutama jika file tersebut sudah dimodifikasi atau sistem lisensinya dilewati.
Bagaimana Cara Mendapatkan Plugin dengan Aman?
Sederhana.
Gunakan sumber resmi
Untuk plugin gratis, gunakan repository resmi WordPress atau sumber resmi dari developer.
Untuk plugin premium, beli atau download melalui website developer atau distributor resmi.
Periksa siapa penjualnya
Kalau membeli melalui marketplace, jangan hanya melihat harga.
Periksa:
- siapa penjualnya,
- apakah lisensinya jelas,
- apakah ada hak distribusi,
- bagaimana mekanisme update,
- dan apakah produk tersebut memang berasal dari sumber yang sah.
Jangan tergoda dengan “Premium Gratis”
Kalimat seperti:
“Premium Plugin Full Version Gratis”
memang terdengar menggiurkan.
Tapi pertanyaannya:
Kalau produknya harus dibayar, kenapa orang asing memberikannya secara gratis?
Dan yang lebih penting:
Apa yang sebenarnya ada di dalam file tersebut?
Jangan Lupakan Backup
Menggunakan plugin resmi bukan berarti website kamu otomatis kebal terhadap semua masalah keamanan.
Tetap lakukan:
Update WordPress
↓
Update plugin dan theme
↓
Gunakan password yang kuat
↓
Backup secara rutin
↓
Gunakan security monitoring
↓
Gunakan hosting yang dikelola dengan baik
Keamanan website adalah kombinasi dari banyak hal.
Jadi, Masih Mau Hemat dari Plugin Bajakan?
Menghemat Rp20 ribu atau Rp50 ribu mungkin terlihat menarik.
Tetapi bayangkan jika suatu hari website kamu terkena malware.
Kamu mungkin harus mengeluarkan biaya untuk:
- membersihkan malware,
- memperbaiki website,
- memulihkan file,
- memeriksa database,
- mengamankan akun,
- mengatasi halaman spam,
- memperbaiki reputasi website,
- atau bahkan membangun ulang website.
Belum lagi jika website tersebut digunakan untuk bisnis dan tiba-tiba tidak bisa diakses.
Pada akhirnya, uang yang tadinya ingin kamu hemat justru bisa berubah menjadi biaya yang jauh lebih besar.
Jadi sebelum memasang plugin WordPress, jangan hanya bertanya:
“Gratis atau murah?”
Tanyakan juga:
“Sumbernya dari mana?”
“Lisensinya jelas?”
“Apakah ini versi resmi?”
“Siapa yang menjamin file ini aman?”
Karena plugin bukan sekadar file ZIP yang kamu upload ke WordPress.
Plugin bisa mendapatkan akses ke bagian penting dari website kamu.
Jadi, jangan mempertaruhkan seluruh website hanya demi menghemat beberapa puluh ribu rupiah.