Postingan spam seperti post promosi dari Vietnam / thailand / china / jepang, obat-obatan, atau produk dewasa sering kali muncul di situs WordPress karena adanya celah keamanan yang dimanfaatkan oleh pihak tidak bertanggung jawab. Masalah ini tidak hanya mengganggu, tetapi juga dapat merusak reputasi website Anda. Berikut adalah panduan untuk mengatasi dan mencegah masalah ini.
1. Identifikasi dan Hapus User yang Mencurigakan
Langkah pertama adalah memeriksa daftar pengguna di WordPress Anda:
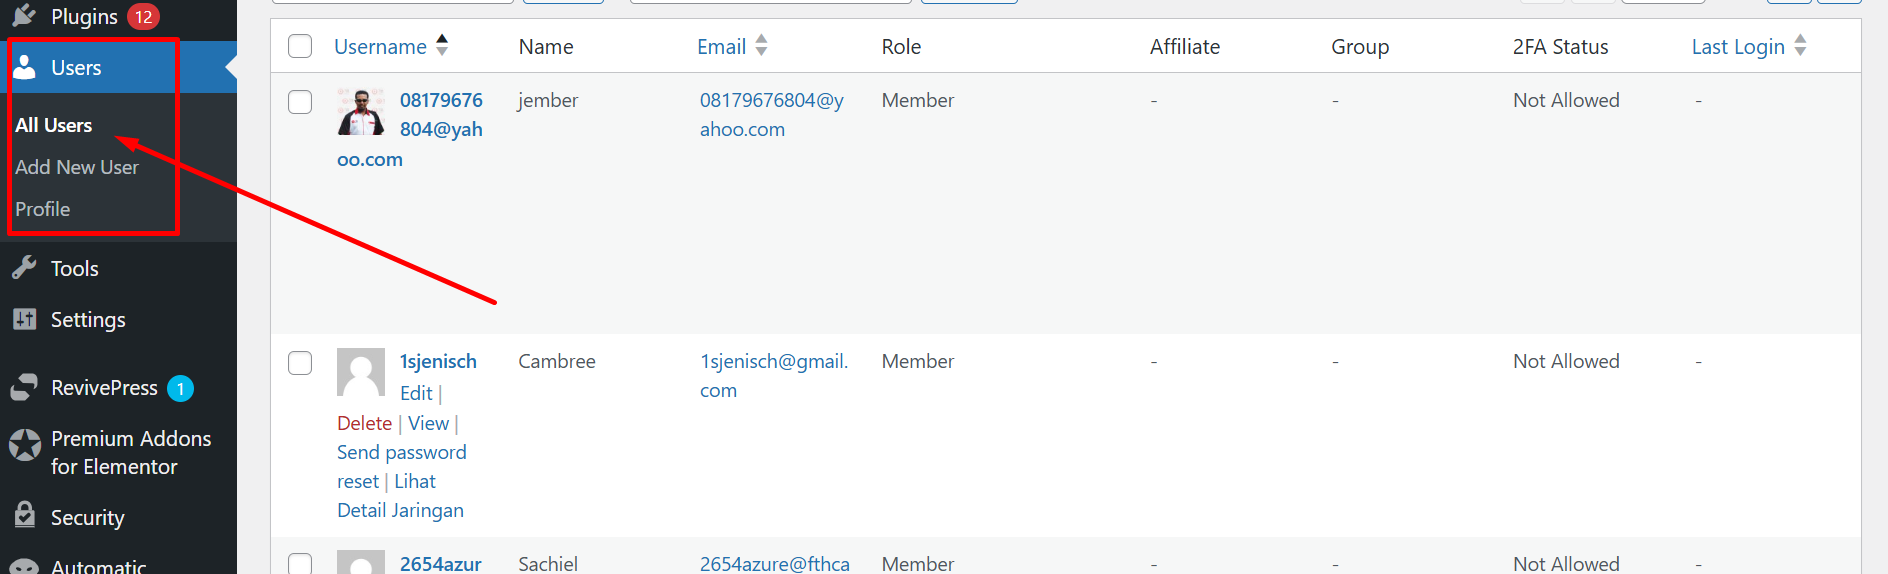
- Masuk ke dashboard WordPress.
- Akses menu Users > All Users.
- Periksa daftar pengguna dan identifikasi akun yang tidak Anda buat atau terlihat mencurigakan.
- Hapus akun yang mencurigakan. Pastikan Anda memindahkan semua konten yang terkait dengan akun tersebut ke akun admin yang valid.
2. Ubah Password untuk User Asli WordPress anda
Agar celah keamanan tidak dimanfaatkan lagi, ubah password semua pengguna yang asli, terutama akun administrator:
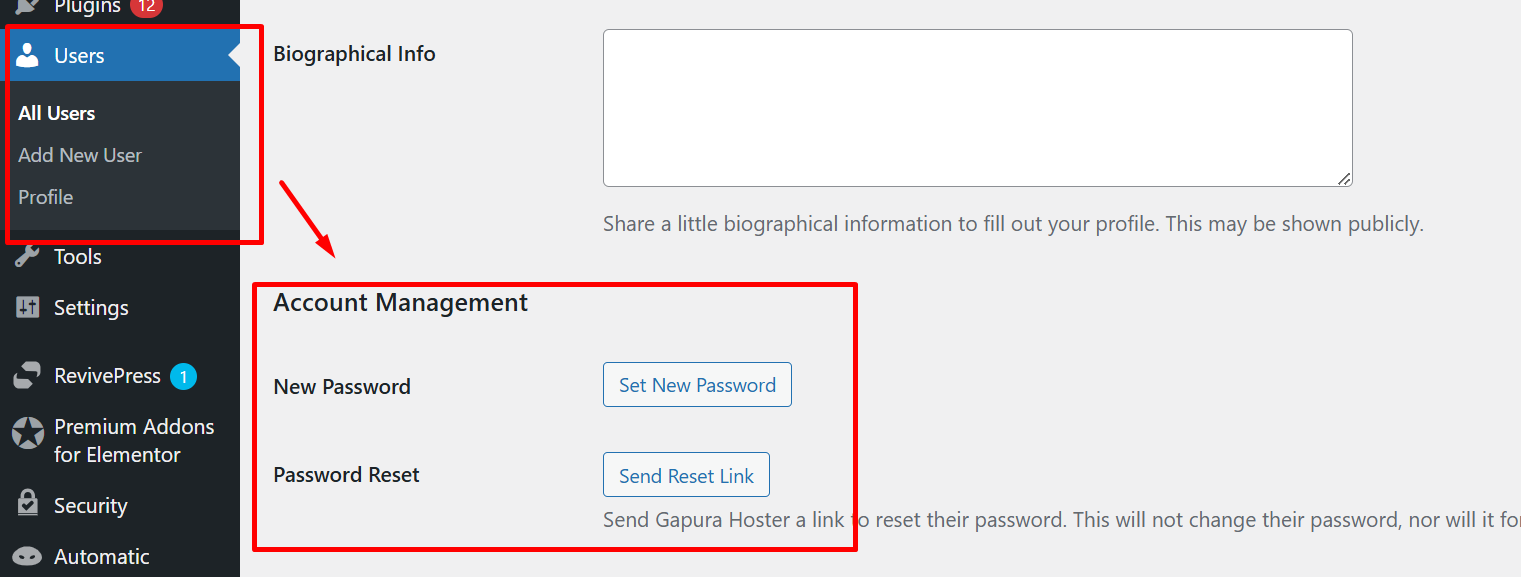
- Pilih Users > Your Profile.
- Klik tombol Generate Password untuk membuat password baru yang kuat.
- Simpan perubahan.
Tips untuk membuat password yang aman:
- Gunakan kombinasi huruf besar, huruf kecil, angka, dan simbol.
- Hindari menggunakan kata atau frasa yang mudah ditebak.
3. Optimasi Keamanan WordPress
Setelah membersihkan pengguna mencurigakan dan memperkuat password, terapkan langkah-langkah berikut untuk meningkatkan keamanan website Anda:
a. Update WordPress dan Plugin
- Pastikan WordPress, tema, dan semua plugin selalu dalam versi terbaru.
- Hapus plugin atau tema yang tidak digunakan.
b. Gunakan Plugin Keamanan
Instal plugin keamanan seperti Wordfence Security atau iThemes Security untuk mendeteksi dan mencegah akses mencurigakan. Plugin ini dapat:
- Mendeteksi aktivitas login mencurigakan.
- Memblokir alamat IP tertentu.
- Melindungi file WordPress.
c. Batasi Login Attempts
Batasi jumlah percobaan login untuk mencegah serangan brute force. Anda dapat menggunakan plugin seperti Limit Login Attempts Reloaded.
d. Aktifkan Two-Factor Authentication (2FA)
Gunakan fitur 2FA untuk menambahkan lapisan keamanan ekstra pada login WordPress.
e. Ubah URL Login
Gunakan plugin seperti WPS Hide Login untuk mengubah URL login WordPress Anda dari default /wp-login.php ke URL yang sulit ditebak.
f. Nonaktifkan XML-RPC
Jika Anda tidak memerlukan fitur XML-RPC, nonaktifkan fitur ini karena sering menjadi celah serangan.
g. Periksa dan Lindungi File .htaccess
Tambahkan aturan di file .htaccess untuk mencegah akses ilegal ke file penting:
4. Pemantauan Aktivitas Website
Gunakan plugin seperti Activity Log untuk memantau aktivitas pengguna, seperti login, logout, atau perubahan di website Anda. Dengan ini, Anda dapat segera mendeteksi aktivitas mencurigakan.
5. Hindari Masalah Serupa di Masa Depan
- Gunakan Hosting yang Aman: Pastikan hosting Anda memiliki fitur keamanan seperti firewall dan perlindungan DDoS seperti Gapurahoster.
- Cek Izin File dan Folder: Tetapkan izin file dan folder ke 644 untuk file dan 755 untuk folder.
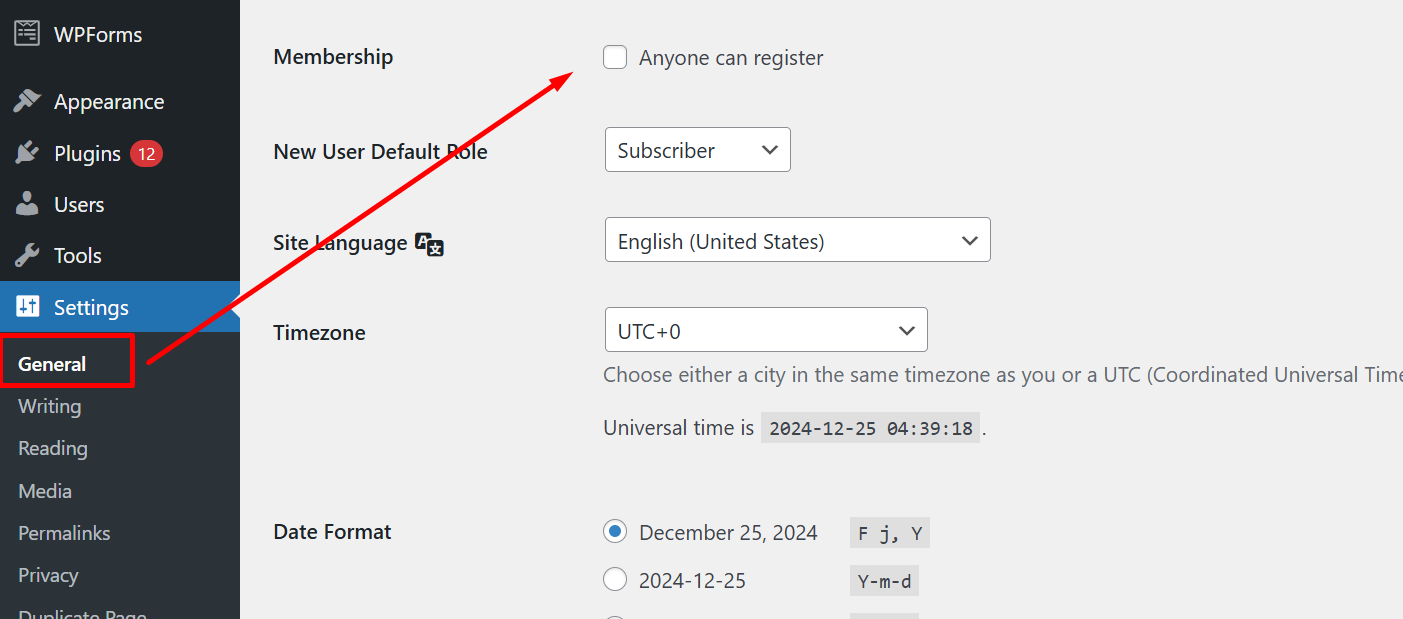
- Nonaktifkan Pendaftaran Pengguna Baru: Jika tidak diperlukan, nonaktifkan fitur pendaftaran pengguna di WordPress melalui Settings > General > Hilangkan centang pada opsi “Anyone can register”.

6. Kesimpulan
Postingan spam sering kali terjadi akibat celah keamanan yang dimanfaatkan oleh pengguna asing. Dengan menghapus akun mencurigakan, memperkuat password, dan menerapkan langkah optimasi keamanan, Anda dapat melindungi website dari ancaman serupa di masa depan.
Selalu lakukan pemeriksaan rutin terhadap keamanan website Anda untuk menjaga kualitas dan kepercayaannya. Jika Anda ingin panduan lebih lengkap, Anda dapat membaca artikel dari Gapurahoster tentang cara optimasi keamanan WordPress.